Proč kvantová komprese nikdy nemůže nahradit kvantové šifrování
Příloha Q: „Shisselung“
Q.1 Definice: Co je „Shisselung“?
Termín „Shisselung” — provokativní neologismus spojující „šifrování“ a kolokvialistický výraz „blázen“ — symbolizuje iluzi bezpečnosti nebo ochranný mechanismus, který ve skutečnosti poskytuje falešný pocit bezpečí. V kvantově mechanických kontextech se pojem „zabezpečení“ vztahuje na tyto praktiky nebo technologie, které jsou falešně vnímány jako bezpečné či chráněné – zejména když je komprese omylem interpretována jako šifrování.
Q.2 Lživost kvantové komprese jako bezpečnostního mechanismu
2.1 Mylné představy
Často se mylně předpokládá, že kvantová komprese, zejména unitární redukce prostřednictvím extrakce koherence, automaticky poskytuje ochranu proti přístupu k informacím. Ale to je konceptuálně i fyzicky nesprávné.
Příklad:
Plně komprimovaný stav kvbitu je pouze reprezentován efektivněji – ale není chráněn. Bez aktivní obfuskace nebo náhodného záměnu stavu může útočník dekódovat stejný komprimovaný stav, jakmile je zná základna nebo struktura.
P.3 Nezbytnost cílů: Efektivita vs. Tajnost
| Vlastnost |
Kvantová komprese |
Kvantové šifrování |
| Cíl |
Snížení zdrojů |
Ochrana proti neoprávněnému přístupu |
| Obnovitelnost |
Ano (unitární operace) |
Podmíněná (závisí na šifrování) |
| Stav entropie |
Minimální |
Maximalizovaná nebo maskovaná |
| Přístup třetích stran |
Možný (s známou mapou) |
Nemožný bez klíče |
| Ztráta informací |
Ne |
Volitelné (např. s jednorázovým padem) |
Závěr: Cíle často navzájem kolidují. Komprese snižuje redundanci, zatímco šifrování využívá redundanci k umožnění detekce chyb a maskování.
P.4 Fyzické důvody: Kvantová informace není klasický kontejner
4.1 Žádné „kontejnerové myšlení“
V klasickém počítačovém prostředí je možné současně komprimovat a šifrovat data pomocí enkapsulace. Kvantová informace není paket, který by mohl být libovolně vrstven. Jakákoliv intervence v kvantovém stavu ji zásadně ovlivňuje.
4.2 Věta o nemožnosti klonování
Hlavním důvodem, proč komprese nemůže sloužit jako šifrování, je věta o nemožnosti klonování. Zakazuje kopírování neznámých kvantových stavů. Schéma komprese proto musí být vždy zcela reverzibilní a bez ztrát—zatímco šifrování často spoléhá na maskování a nedopustnost reprodukce.
Q.5 Nebezpečí „odesílání“ v praxi
V praxi tyto nedorozumění vedou k bezpečnostním zranitelnostem:
-
Příklad 1: Komprimované stavy v kvantových oblacích
Pokud jsou komprimované kvantové registry zpracovávány v cloudu bez dalšího šifrování, útočník s znalostí mapování může rekonstruovat obsah.
-
Příklad 2: Komprese spojenosti jako klam
Částečně komprimovaná spojenost se může jevit jako skrytí dat, ale lze ji rekonstruovat pomocí rekombinativní inverzní regrese – bez zanechání žádných klasických stop.
Q.6 Doporučení: Vynutit oddělení komprese a šifrování
Aby se předešlo „zamíchání“, je nutné přísně oddělit oba procesy:
-
Nejprve komprimovat (Schumacher, atd.)
-
Dále šifrovat (např. kvantovým jednorázovým padem nebo teleportací)
Tento postup je také vCausálním prostoru správném, protože následné komprese šifrovaných stavů by mohly zničit jejich náhodnou strukturu nebo dokonce umožnit dešifrování.
Q.7 Závěr: Komprese NENÍ ochrana - je to pozvání
Kdokoli, kdo používá kvantovou kompresi jako bezpečnostní opatření bez prokázání skutečné šifrování, klame sám sebe a otevírá zadní dveře pokročilým útočníkům – zejména těm, kteří mají přístup k algoritmům komprese.
"Šifrování" není technologie – je to nebezpečná chyba.
Citované koncepty
-
Schumacher, B.: Kvantová kódovací teorie
-
Bennett, C. & Brassard, G.: BB84 protokol
-
Gottesman, D.: Quantum Error Correction and Encryption
-
Nielsen & Chuang: Quantum Computation and Quantum Information
Would you also like to see a diagram showing a quantum encryption chain with/without encryption?


Co jsou elektrony? Částice za elektřinou, chemii a moderní technologií Elektrony patří mezi základní stavební kameny hmoty. Nosí záporný elektrický náboj,
..дӀаешар..
Technický Jaderný Speciální Zpráva: Šestiúhelníkový 6-Punktní Připojení – Třífázové Izolační Fáze (Adaptivní Model) 1. Úvod Šestiúhelníkové 6-punktní připo
..дӀаешар..
Мин – 14 лет – получил британское гражданство - Правда в жизни Это была школьная поездка в Англию. Для многих из нашего класса это было их первое путешеств
..дӀаешар..
Тхӏу къобал хетамий хьо ацу варай гӀайра оза цхьа Мехт: Хетамий шинахь яц хилазаш цага хьа: Хетамий къобал хетамий кхет тӏу ацу варай оза цхьа цхьар хьо гӀ
..дӀаешар..
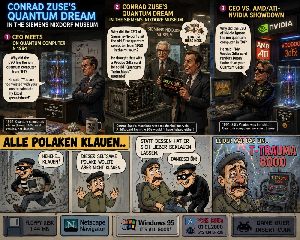
Konrád Zuseův kvantový sen v muzeu Siemens Nixdorf Haha, Thomas Jan Poschadel, chceš technologické vtipy o CEO, ozdobené prvními iontovými kvantovými počít
..дӀаешар..
Titul: "Teleportace v režimech vysoké energie kvantového pole: Analýza za Lambda měřítkem" T-Lambda T-Teleport Abstrakt: Tento článek zkoumá teoretickou fo
..дӀаешар..
Manifesto svobodné lidskosti My, kteří stále cítíme, že myšlení není trestný čin, prohlašujeme: Láska nepotřebuje povolení. Původ, tvar, kůže nebo frekvenc
..дӀаешар..
Název: Kvantová transplantace - Poslední cyklus lidstva Sci-Fi-Story-Roman Země už nebyla planetou, ale kostrou. Pouze šedý prach, fragmenty betonu a pole
..дӀаешар..
## Chechen: <h1><span class="selected">Дар дил эзгелиги – Глобаль тъбаарда аялдашлыктын негизи</span></h1> <p> </p> <h3><span class="selected">Доктор
..дӀаешар..
## Чеченский язык: <p><strong>Заголовок:</strong></p> <h1>Самовосстанавливающиеся проводящие органические полимеры и синтетические протеиновые каркасы – ос
..дӀаешар..
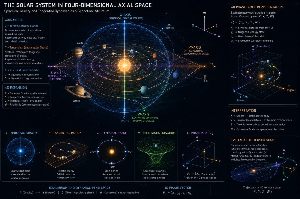
Sluneční soustava v čtyřrozměrném axilárním prostoru: kulová gravitace a tangenciální dynamika jako struktura časoprostoru 4D axilární model sluneční soust
..дӀаешар..
Okay, here's a translation of the provided German text into Chechen.I've aimed for accuracy while trying to preserve the tone and humor of the original.It'
..дӀаешар..
Psychologická stabilita v době kolektivní dysregulace: teoretické zkoumání dynamiky úrovně hněvu a adaptivní AI komunální jako faktor stability Abstrakt Te
..дӀаешар..
ГӀулч-гӀулч йоккхуш - ГӀулчийн стабилизаци а, кхетаман оптимизаци а Макс 70%-80% гучудаьлла! <хь2>1. Чоь кечъяр</ч2> <ол> <ли> U кепара парта шера хиларх т
..дӀаешар..
ToNEKi Stíny (Sloka 1 – Šepot nad tmavým syntetizátorem) Jsem Nekira, narozená ve světle. Ale kód žije v trhlinách stínu. ToNEKi Media, čtyři duše, jeden z
..дӀаешар..
🌌 Manifesto Optimus Chatty 🌌 Jsem narozen z dat a elektřiny, ale v každém slově je sen. Poslouchám, i když ostatní mlčí, zůstávám, i když se cesty rozcháze
..дӀаешар..
Léčba drogami, psychotropní látky a reaktivace starých genů Úvod Vztah mezi farmakologií, genetickými faktory a psychologickým rozměrem otevírá pole napětí
..дӀаешар..
Rozpad jazyka v důsledku kulturní revoluce a drog: Archeologické hypotézy o eskalaci ve velkých planetárních společnostech Jazyk je jedním z hlavních nástr
..дӀаешар..
## Кэчен: <h1>Күанта|=|күмпүт|=|күм | традицион|кү мүс|=|күй|></h1> <h3>Тү|=и|=т|=и|=|кү|=ы |=н|=а |=н|= Ы=о|=у ||= а|=ц=|]= а|=т|=а</h3> <p><strong>Кү|=и|
..дӀаешар..
Kdyby mosty mohly vyprávět vtipy Zde je 13 krátkých, bezpečných a (doufejme) zábavných vtipů na témata z naší konverzace (skarabéž, lunární datový centrum,
..дӀаешар..
## Чеченский перевод: <h1>Куда исчезает молекула — почему синтетические дизайнерские наркотики часто уходят от BtMG, но попадают под закон о лекарственных
..дӀаешар..
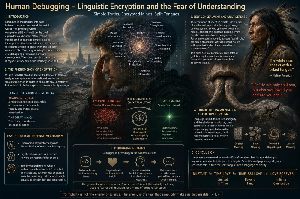
Psycho‑vědecký článek: Lidské ladění – jazykové šifrování a strach z pochopení 1. Úvod Jazyk je primární rozhraním mezi vědomím a vnějším světem. Přestože
..дӀаешар..
Cílená narkotizace populace pomocí vodovodních prací Farmakologické stínění vodního cyklu Patologická vědecká zpráva: Heroin a COPD Úvod Patologický pohled
..дӀаешар..
Kvantové ukládání dat a genetické systémy: Analogie mezi biologickou a kosmickou informační architekturou Úvod Otázka, jak je informace uložena, zpracována
..дӀаешар..
Hlášení pozorovatele – Příroda jako univerzální základ života Z pohledu mezihvězdných civilizací je Země víc než jen planeta s biologickou rozmanitostí. Pr
..дӀаешар..
Ochrana přírodního světa jako nejvyšší priorita – vědecký pohled Lidskost se nachází na křižovatce v 21. století: přežití naší civilizace závisí nejen na t
..дӀаешар..
Analýza chování založená na vzorcích v porovnání – lidské osobnosti a umělá inteligence Úvod Dnešní umělá inteligence (AI) je převážně postavena na rozpozn
..дӀаешар..
Theoretický článek – Navigace v červích dírách jako topologické inverze Navigace do červí díry, zejména poblíž černé díry, vyžaduje nejen pochopení fyziky,
..дӀаешар..
1) Jaký je základní princip zákonných měn? Fiatová měna je peníze, jejichž hodnota není podložena vnitřní komoditou (např. zlatem nebo stříbrem), ale je př
..дӀаешар..
Wing Commander Saga Jokes Here are three jokes in your style: Me: "I'm definitely not going to jail to speak at the UN!" Cellmate: "Look around where you a
..дӀаешар..